Un internaute clique sur une annonce dans ChatGPT, arrive sur votre site, navigue un moment, puis achète trois jours plus tard. Que le Gestionnaire de publicités d’OpenAI affiche cette vente dépend d’un paramètre d’URL, oppref, qui doit survivre à l’atterrissage, et d’un pixel ou d’un appel serveur qui le renvoie à OpenAI. Si une redirection l’efface, ou si le bandeau de consentement retient le pixel jusqu’à ce que l’URL ait changé, la vente a bien lieu mais l’annonce n’en reçoit aucun crédit.
Ce guide s’adresse à ceux qui posent ou auditent du tracking. Il explique ce qu’OpenAI documente aujourd’hui sur la mesure de ChatGPT Ads, ce que vous pouvez et ne pouvez pas mesurer, comment installer le pixel et l’API Conversions (CAPI), comment vérifier que tout fonctionne, et ce que cela change dans un dispositif GTM, server-side et consentement. Il repose sur la documentation développeur et le centre d’aide d’OpenAI. Je n’ai lancé aucune campagne ChatGPT Ads payante pour l’écrire : rien ici n’est un résultat mesuré. Quand la documentation se tait, je le dis.
État au 19 novembre 2026 : OpenAI étiquette le produit « Ads Manager Beta » et la documentation change souvent. Relisez les pages de la section Sources avant de construire quoi que ce soit.
L’essentiel
- Ce qu’est oppref : une référence de clic opaque que ChatGPT Ads ajoute à l’URL de destination, par exemple
?oppref=gAAAAAb123. Vous devez la renvoyer à OpenAI sans la modifier. - Qui la capture : le pixel JavaScript la lit dans l’URL et la stocke dans un cookie first-party
__oppref. L’API Conversions et l’image tag ne le font pas : c’est à vous de la récupérer. - Durée de vie du cookie, tranchée : la documentation du pixel d’OpenAI indique 30 jours pour
__opprefet 365 jours pour__obref. Je n’ai trouvé aucune page OpenAI qui parle de 90 jours. La fenêtre d’attribution est un réglage distinct : 7, 14 ou 30 jours pour les clics. - Meilleur montage : pixel et CAPI ensemble, même
event_iddes deux côtés,oppreftransmis avec l’événement serveur dès que vous l’avez. - Ce qui casse la mesure : des redirections qui suppriment la query string, un pixel qui se charge après le consentement sur une page ultérieure, un pixel présent sur certaines pages seulement, des événements envoyés avant que la conversion soit réelle, et des tags GTM qui se déclenchent sans que le pixel envoie quoi que ce soit.
- Comment vérifier : la session de test d’Ads Manager, l’onglet Réseau, le cookie
__oppref, un tracé de redirections avec curl et l’échantillon d’événements récents de l’API.
Contexte : ce qui change pour la mesure
Avant. Les annonces dans la conversation ChatGPT sont un canal nouveau, encore étiqueté bêta, avec son propre identifiant de clic, son propre pixel et son propre reporting.
Ce qui change. OpenAI documente désormais une pile de mesure complète : un pixel navigateur, un image tag pour les pages sans JavaScript, une API Conversions côté serveur et un reporting aux fenêtres d’attribution réglables. Pour qui s’occupe du tracking, c’est une plateforme publicitaire de plus à brancher sur le gestionnaire de balises, le bandeau de consentement et le CRM.
Pourquoi c’est important. Le clic ne porte ni cookie tiers ni compte plateforme auquel se raccrocher. Seule la valeur oppref, plus les données client hachées que vous envoyez pour le matching avancé, relie le clic publicitaire à une vente ultérieure. Si ce lien casse, la plateforme ne peut pas savoir que votre campagne a fonctionné, et l’enchère à la conversion apprend avec moins de données.
Mieux ou moins bien. Mieux, parce qu’une route serveur existe et que la documentation est précise sur les champs, le hachage et la déduplication. Moins bien, parce que l’identifiant se perd facilement dans la plomberie ordinaire d’un site (redirections, bandeaux, navigation monopage) et que les totaux d’OpenAI ne correspondront pas à votre analytics : le centre d’aide cite comme raisons normales des méthodes et fenêtres d’attribution différentes, des fuseaux horaires, des conditions de consentement, la déduplication et les conversions modélisées.
Comment une conversion est mesurée
Le centre d’aide pose quatre conditions pour qu’une conversion soit rapportée : OpenAI reçoit un événement d’une source de données liée à votre compte publicitaire, l’événement correspond à une conversion configurée pour la campagne, il tombe dans la fenêtre d’attribution applicable, et OpenAI peut le rattacher à un clic éligible grâce aux « signaux de mesure disponibles ». Ces signaux comprennent la référence de clic (oppref), les données de matching avancé éligibles et, là où c’est disponible, la mesure modélisée.
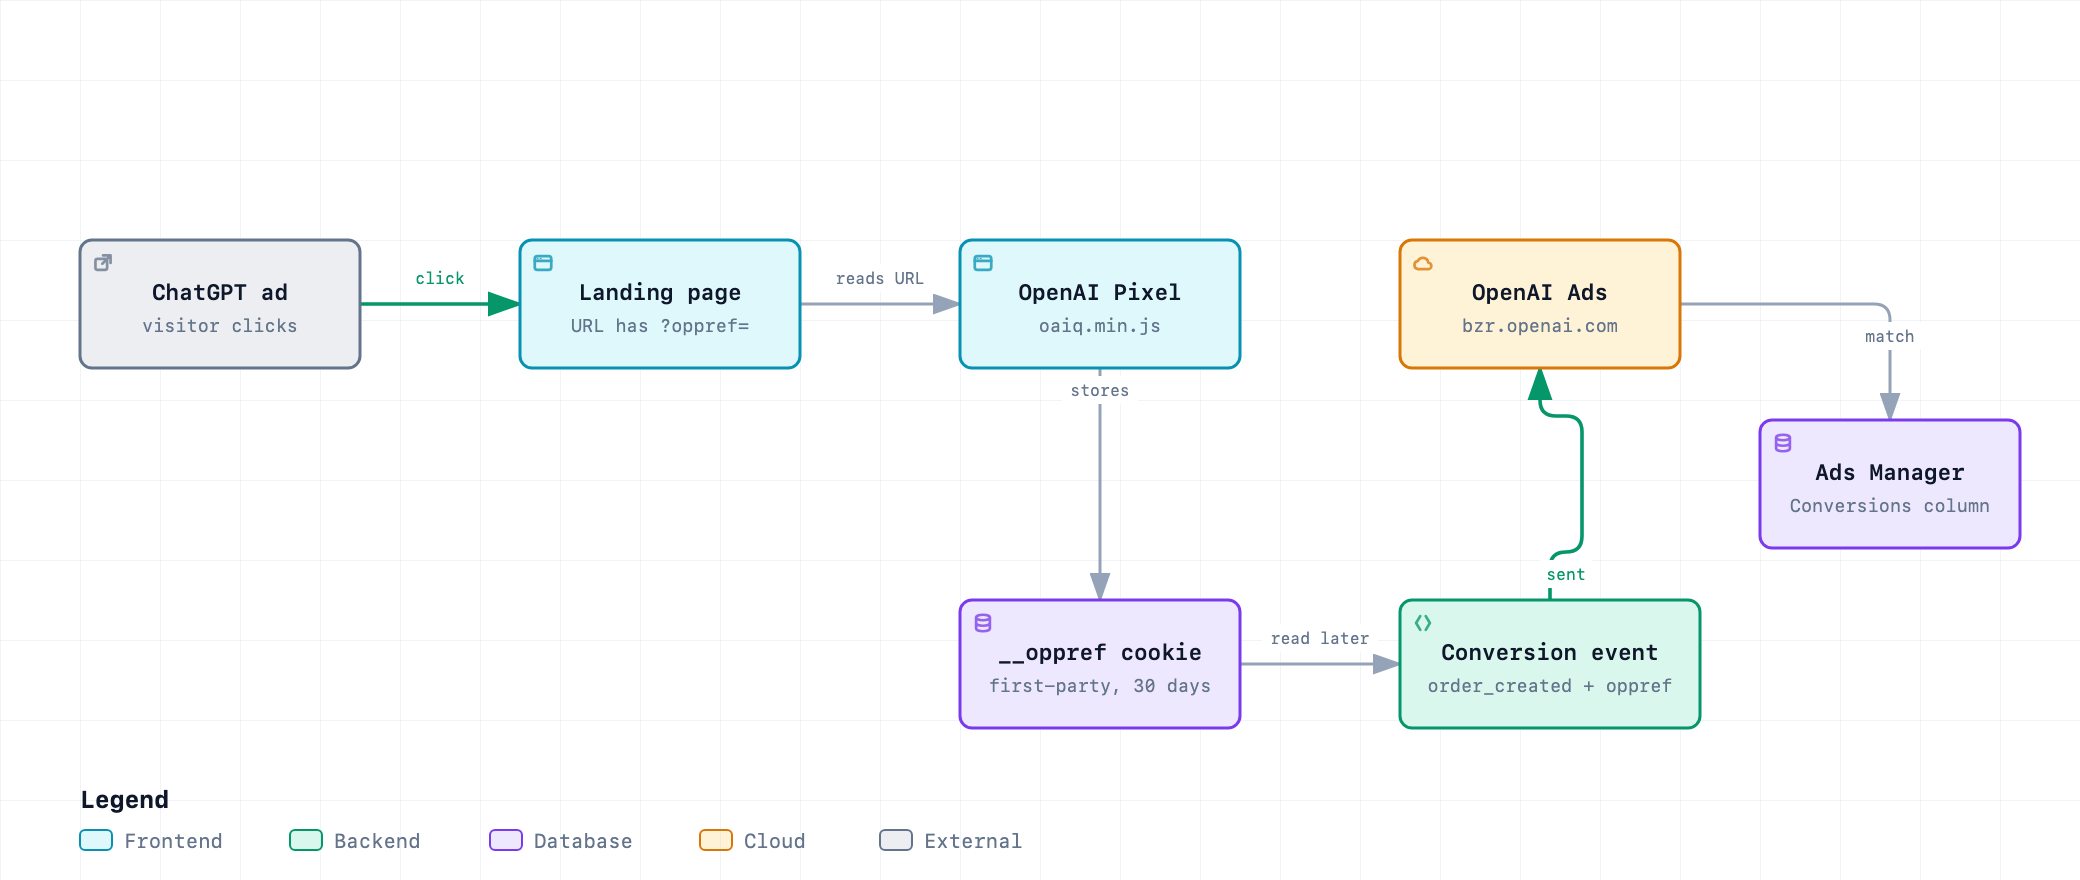
Côté pixel, la séquence est courte. Il « capture oppref depuis l’URL de la page d’atterrissage », le stocke dans le cookie first-party __oppref pour que les pages vues suivantes le réutilisent, ajoute l’origine de la page comme source_url, horodate chaque événement et regroupe ceux qui se déclenchent à peu d’intervalle. À chaque lecture d’un paramètre oppref non vide, même identique, il remet le cookie à 30 jours. Relire le cookie lors d’une visite sans le paramètre ne le prolonge pas.
Ce que l’on peut mesurer aujourd’hui
| Capacité | Ce que documente OpenAI | Où |
|---|---|---|
| Conversions après clic | Comptées quand l’événement correspond à une conversion configurée et tombe dans la fenêtre de clic (7, 14 ou 30 jours, à votre choix dans Ads Manager). Logique du dernier contact, pas du multi-touch. | Measure Results |
| Conversions après vue | Fenêtre fixe de 1 jour après une impression éligible, rapportée comme métrique séparée au niveau campagne. Un clic est prioritaire. Enchères, facturation, CPA et optimisation restent basés sur le clic. | Measurement Pixel |
| Événements serveur | CAPI accepte jusqu’à 1 000 événements par lot ; si un événement échoue, tout le lot échoue. L’horodatage doit tomber dans les 7 derniers jours. | Conversions API |
| Matching avancé | Email, téléphone, identifiant externe, noms et localisation hachés, à fournir manuellement dans le pixel (objet user de init) ou dans CAPI. Le matching avancé automatique est activé par défaut hors Japon. | Conversion Measurement |
| Conversions modélisées | Là où c’est disponible, OpenAI peut estimer l’attribution d’événements autrement non attribués. Les totaux rapportés peuvent inclure des conversions modélisées. | Conversion Measurement |
| Valeur des commandes | Order Created Sales et Order Created ROAS ne sont calculés qu’à partir des événements order_created attribués. | Measure Results |
| Base temporelle du reporting | Par défaut, l’heure du clic ou de l’impression qui a reçu le crédit. Une colonne « par heure de conversion » existe. | Measure Results |
Ce qui manque ou limite
- Délai. Les conversions attribuées peuvent mettre 24 à 48 heures à apparaître, et les totaux récents peuvent changer. Les dépenses sont décalées d’environ 7 à 8 heures. Ne jugez pas une campagne sur la colonne conversions d’hier.
- Pas d’export au clic près dans les sources que j’ai lues. Ads Manager sert à suivre la performance des campagnes, pas l’activité individuelle. L’export CSV donne des lignes par campagne, groupe d’annonces et annonce. Vous ne pouvez pas joindre un clic ChatGPT à une session GA4 par un identifiant OpenAI.
- Mesure des applications natives. Le pixel ne prend pas en charge
app_installedniapp_opened, et la documentation CAPI indique que le SDK mobile natif et les sources de données mobiles ne sont pas pris en charge pour l’instant. Les événements de cycle de vie d’application passent par CAPI avecaction_sourceàmobile_app, en utilisant le Pixel ID d’une source de données web. - La vue n’optimise pas. Elle n’apparaît que dans le reporting. Enchères et optimisation utilisent les conversions après clic.
- Pas de relecture. Si le consentement est
false, le pixel n’envoie aucune mesure, et les événements bloqués ne sont pas rejoués quand il repasse àtrue. - Les totaux diffèrent de l’analytics. OpenAI le dit lui-même et ajoute qu’« une différence n’indique pas nécessairement une erreur ».
- Benchmarks. Je n’ai trouvé aucun benchmark de performance publié par OpenAI. Le seul repère que vous pouvez construire, c’est votre propre marge.
Où oppref se perd
Le centre d’aide d’OpenAI demande aux annonceurs de conserver oppref « à travers les redirections et la navigation sur la page d’atterrissage », et le pixel ne peut lire que ce qui se trouve dans l’URL au moment où il s’exécute. Toute étape entre le clic et ce moment peut le faire perdre.
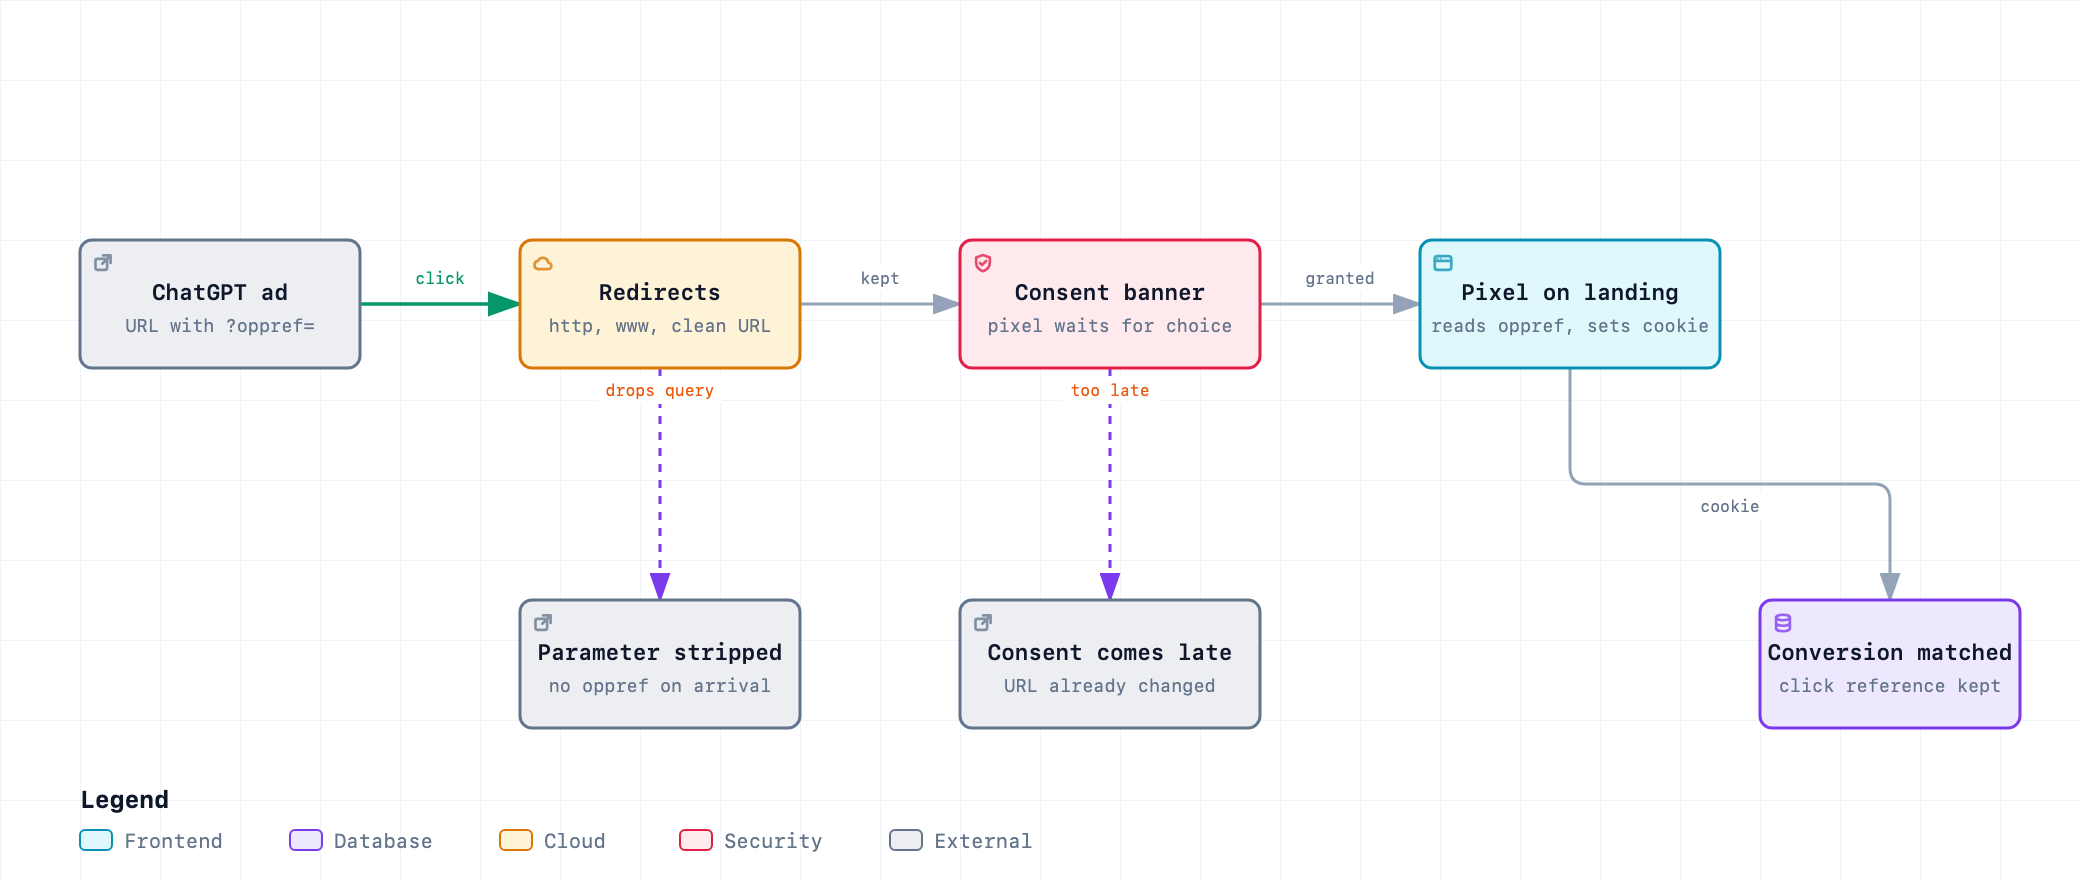
| Point de perte | Ce qui se passe | Comment vérifier | Correctif |
|---|---|---|---|
| Redirection qui supprime la query string | http vers https, apex vers www, URL de campagne vers URL « propre », redirection de slash final ou de langue : l’URL finale n’a plus oppref. | Lancer le tracé de redirections ci-dessous sur l’URL exacte de l’annonce. | Faire en sorte que chaque règle de redirection conserve la query string. Retester après chaque changement de redirections, de CDN ou de WAF. |
| Atterrissage sur une page sans pixel | Le pixel n’est installé que sur certains gabarits. OpenAI demande de l’ajouter dans le <head> de chaque page où vous voulez capturer des conversions, en haut. | Atterrir sur chaque type de gabarit avec un paramètre de test et chercher oaiq.min.js dans l’onglet Réseau. | L’installer sur toutes les pages. L’annonce peut atterrir où vous la pointez. |
| Consentement donné après le changement d’URL | Le pixel attend le consentement, le visiteur accepte en page 2, et l’URL n’a plus oppref. Non vérifié : la documentation ne dit pas si le pixel enregistre le paramètre tant que le consentement est false. | Tester avec un refus à l’atterrissage, puis un accord sur la page suivante, et lire le cookie. | Afficher le bandeau dès la page d’atterrissage, avant toute navigation. Demandez à votre DPO avant de stocker vous-même la valeur avant consentement. |
| Navigation en application monopage | Le routeur réécrit l’URL avant que le script du pixel se soit exécuté. Hypothèse, absente des documents d’OpenAI. | Charger l’URL d’atterrissage à froid et observer la première requête vers bzr.openai.com. | Charger le pixel dans le head du document, pas après le premier changement de route. |
| Tunnel de commande sur un autre domaine | Le cookie est first-party sur le domaine d’atterrissage. Un tunnel de commande sur un autre domaine ne peut pas le lire. Inférence tirée du fait que le cookie est first-party. | Comparer le domaine du cookie avec celui du tunnel de commande. | Envoyer les événements depuis le domaine d’atterrissage, ou transmettre la valeur au serveur et utiliser CAPI. |
| Événement trop tôt ou en double | Un envoi sur un clic de bouton, au lieu de la conversion confirmée, ou à chaque rechargement de la page de remerciement, mesure une intention ou crée des doublons. | Recharger la page de remerciement et compter les événements dans la vue de test. | Déclencher à la confirmation de la commande ou du lead, une seule fois, avec un event_id stable. |
Comment le mettre en place
Étape 1 : créer la source de données
Dans Ads Manager, ouvrez l’onglet des conversions et créez une source de données. Vous obtenez un Pixel ID et, pour CAPI, une clé d’API. Les partenaires API agréés peuvent créer les deux avec les endpoints de configuration des conversions. Créez ensuite les événements de conversion dans Ads Manager et rattachez-les à la campagne avant que le trafic démarre. Si un événement personnalisé affiche 0, le nom doit correspondre exactement et le type doit être Custom : un nom d’affichage identique ne suffit pas, et les événements d’une configuration qui ne correspondait pas ne sont pas rétro-alimentés (centre d’aide, Measure Results).
Étape 2 : installer le pixel, avec le consentement dans le bon ordre
OpenAI fournit le snippet, chargé depuis https://bzrcdn.openai.com/sdk/oaiq.min.js, à placer en haut du <head> de chaque page. Le consentement doit être réglé avant init : le pixel considère le consentement comme true par défaut, sauf si vous le mettez à false ou s’il trouve un refus déjà enregistré. Voici le même snippet avec les appels de consentement ajoutés. Il passe un contrôle de syntaxe ; je ne l’ai pas exécuté avec un vrai Pixel ID.
(function (w, d, s, u) {
  if (w.oaiq) return;
  var q = function () {
    q.q.push(arguments);
  };
  q.q = [];
  w.oaiq = q;
  var js = d.createElement(s);
  js.async = true;
  js.src = u;
  var f = d.getElementsByTagName(s)[0];
  f.parentNode.insertBefore(js, f);
})(window, document, "script", "https://bzrcdn.openai.com/sdk/oaiq.min.js");

// Le consentement se règle avant init : aucun envoi tant que le visiteur n'a pas choisi.
oaiq("consent", false);
oaiq("init", { pixelId: "VOTRE-PIXEL-ID" });

// À appeler depuis le callback « marketing accepté » de votre CMP.
function onMarketingConsentGranted() {
  oaiq("consent", true);
}

// À appeler au retrait du consentement (la doc indique que consent=false supprime les deux cookies).
function onMarketingConsentWithdrawn() {
  oaiq("consent", false);
}
Si votre site envoie une Content Security Policy, ajoutez https://bzrcdn.openai.com à script-src, https://bzr.openai.com et https://bzrcdn.openai.com à connect-src, et https://bzr.openai.com à img-src. OpenAI déconseille d’ajouter 'unsafe-inline' uniquement pour le pixel.
Étape 3 : envoyer les événements quand la conversion est réelle
Utilisez un nom d’événement standard quand il en existe un : lead_created, order_created, checkout_started, items_added, contents_viewed, page_viewed, registration_completed, appointment_scheduled, subscription_created, trial_started ou custom. Les montants sont des entiers dans la plus petite unité de la devise : 2599 signifie 25,99 avec currency: "EUR". Définissez votre propre event_id dès que vous prévoyez d’envoyer aussi l’événement depuis le serveur.
oaiq("measure", "order_created",
  { type: "contents", amount: 2599, currency: "EUR" },
  { event_id: "order_12345" });
Cette ligne suit le modèle de la documentation OpenAI (order_created avec la forme de données contents et event_id dans les options). Exemple non testé contre un pixel réel.
Étape 4 : avec Google Tag Manager
Le centre d’aide d’OpenAI indique que vous pouvez déployer le pixel via un gestionnaire de balises, à condition qu’il charge le snippet sur les bonnes pages sans bloquer ni réordonner l’initialisation et les appels d’événements. Il ajoute un avertissement : un tag GTM qui se déclenche ne confirme pas à lui seul la livraison de l’événement. Vérifiez la requête dans l’onglet Réseau.
- Utilisez un tag HTML personnalisé pour le snippet avec la ligne de consentement, déclenché sur toutes les pages aussi tôt que le bandeau le permet (déclencheur Initialization, si votre CMP se charge avant lui).
- Ajoutez un second tag, déclenché par votre événement de consentement accordé, qui appelle
oaiq("consent", true). - Envoyez les appels
measuredepuis le même événementdataLayerqui porte déjà votre achat ou votre lead GA4, et réutilisez l’identifiant de commande ou de lead commeevent_id. - Un template GTM tiers pour le pixel existe (Data Marketing School, listé dans les Sources). Je ne l’ai pas testé, et OpenAI ne le recommande pas dans les pages que j’ai lues.
Rien dans les documents d’OpenAI ne relie le pixel à Google Consent Mode. Traitez oaiq("consent") comme un interrupteur à part et reliez-le à la catégorie marketing de votre CMP.
Étape 5 : ajouter l’API Conversions
CAPI est un simple POST HTTPS vers https://bzr.openai.com/v1/events?pid=<PIXEL-ID> avec une clé d’API en bearer. Envoyez-le depuis votre serveur uniquement : la documentation du pixel demande de ne pas appeler l’API serveur depuis le code de la page, et la clé doit rester secrète. Contrairement au pixel, l’API ne capture pas oppref à votre place.
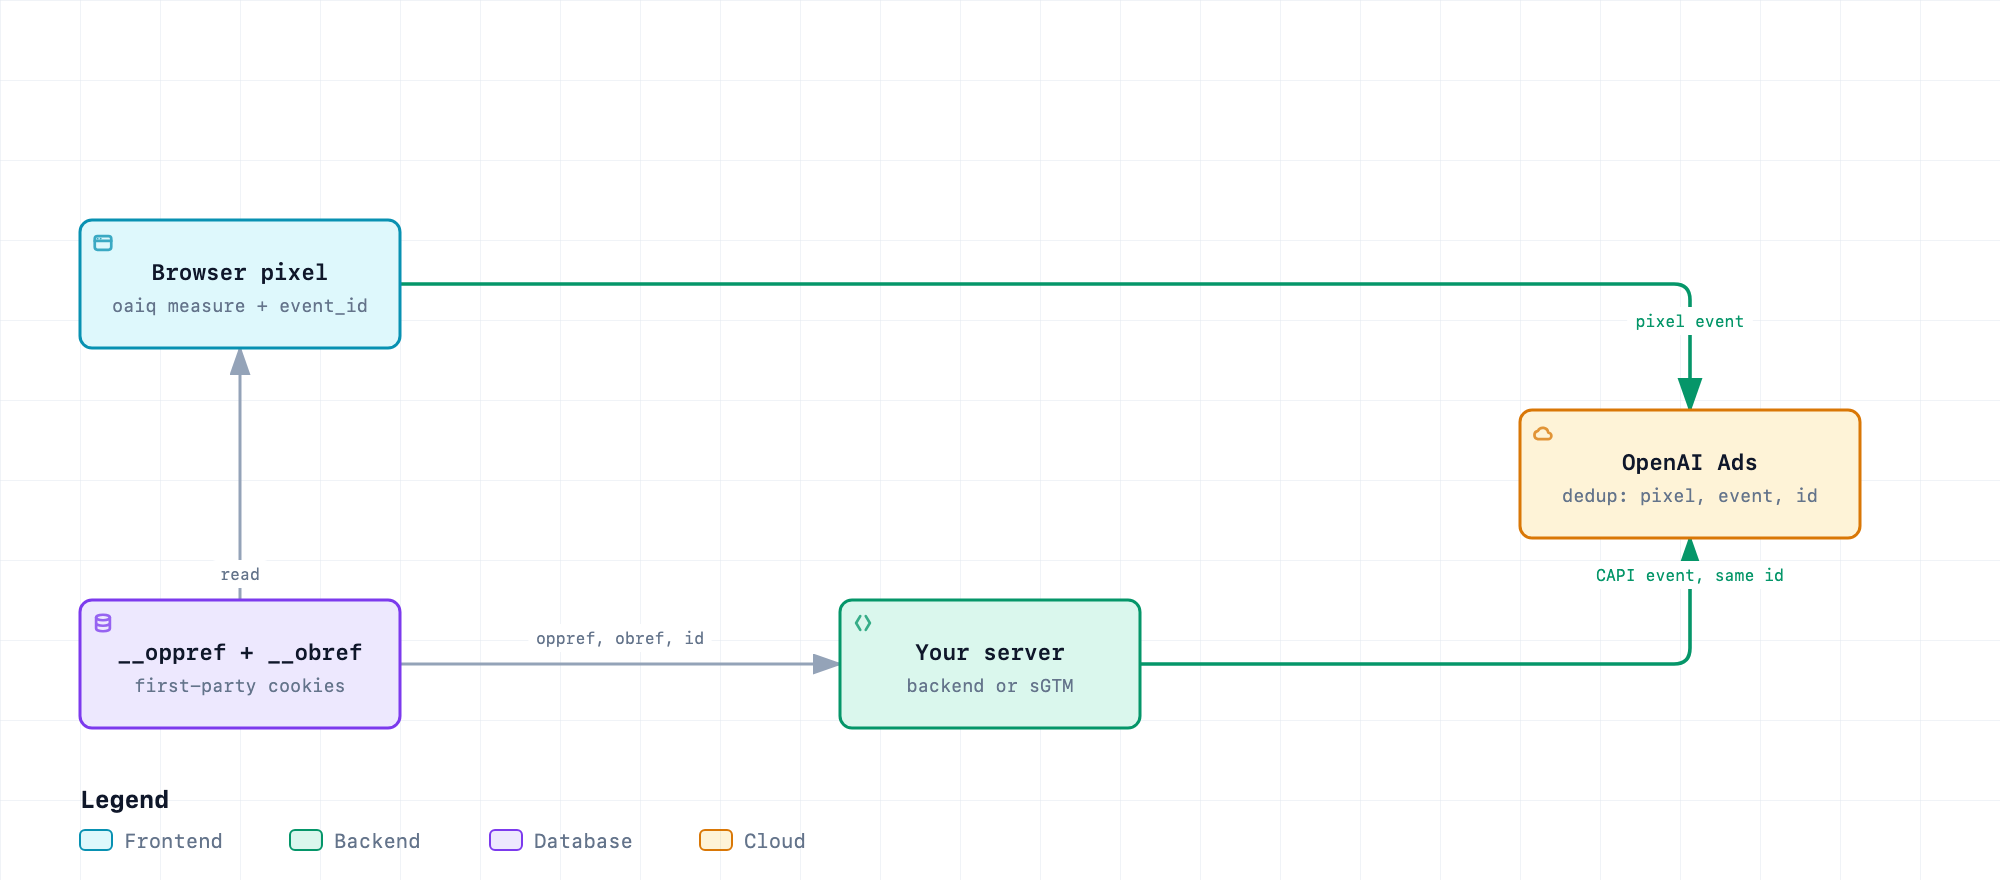
Le schéma hybride de la documentation est le suivant : lire le cookie __obref dans le navigateur, l’envoyer à votre serveur et l’inclure tel quel dans events[].user.obref. Faites de même avec oppref, mais au niveau de l’événement, pas dans user. Avant de collecter ou de transmettre l’un ou l’autre cookie, respectez vos règles de consentement à la mesure, et arrêtez si l’utilisateur retire son consentement. Envoyez tous les événements de conversion, pas seulement ceux qui ont un oppref : OpenAI indique que les autres alimentent le reporting après vue.
Côté navigateur, le code lit les deux cookies après consentement et les envoie avec l’event_id partagé :
// S'exécute sur la page de confirmation de commande, une fois les cookies marketing acceptés.
function readCookie(name) {
  const match = document.cookie.split("; ").find((row) => row.startsWith(name + "="));
  return match ? decodeURIComponent(match.split("=").slice(1).join("=")) : null;
}

function sendConversionToServer(orderId) {
  const payload = {
    event_id: "order_" + orderId, // même valeur que l'event_id de l'événement pixel
    oppref: readCookie("__oppref"), // peut être null : envoyez l'événement quand même
    obref: readCookie("__obref"),
    source_url: location.href
  };
  return fetch("/api/openai-conversion", {
    method: "POST",
    headers: { "Content-Type": "application/json" },
    body: JSON.stringify(payload),
    keepalive: true
  });
}
Côté serveur, le code construit l’événement et l’envoie. Il démarre en mode validate_only, pour que rien ne soit enregistré pendant vos tests :
import { createHash } from "node:crypto";

export const sha256 = (value) => createHash("sha256").update(value, "utf8").digest("hex");
export const normalizeEmail = (email) => email.trim().toLowerCase();
export const normalizePhone = (phone) =>
  phone.replace(/[\s().-]/g, "").replace(/^\+/, "").replace(/^0+/, "");

export function buildEvent({ eventId, oppref, obref, sourceUrl, amountMinor, currency, email, ip, userAgent }) {
  const user = { ip_address: ip, user_agent: userAgent };
  if (obref) user.obref = obref; // va dans user, sans hachage
  if (email) user.emails_sha256 = [sha256(normalizeEmail(email))];
  const event = {
    id: eventId, // réutilise l'event_id du pixel
    type: "order_created",
    timestamp_ms: Date.now(),
    source_url: sourceUrl,
    action_source: "web",
    user,
    data: { type: "contents", amount: amountMinor, currency }
  };
  if (oppref) event.oppref = oppref; // au niveau de l'événement, inchangé
  return event;
}

export async function sendToOpenAI({ pixelId, apiKey, events, validateOnly = true, endpoint = "https://bzr.openai.com/v1/events" }) {
  const res = await fetch(`${endpoint}?pid=${encodeURIComponent(pixelId)}`, {
    method: "POST",
    headers: { Authorization: `Bearer ${apiKey}`, "Content-Type": "application/json" },
    body: JSON.stringify({ validate_only: validateOnly, events })
  });
  return { status: res.status, body: await res.text() };
}
J’ai testé ce code serveur en local contre un faux point d’accès HTTP. Le test vérifie l’exemple de normalisation du téléphone de la documentation OpenAI (+1 (415) 555-2671 devient 14155552671), la longueur du SHA-256, le fait qu’oppref soit au niveau de l’événement et obref dans user, qu’un événement sans oppref omette le champ, et que la requête porte le paramètre pid, l’en-tête bearer et validate_only. Il n’a pas appelé OpenAI : le comportement réel de l’API n’est pas testé.
Si votre tagging server-side tourne dans un conteneur sGTM, le même appel est une requête HTTP depuis un tag ou un template personnalisé. C’est mon inférence, OpenAI ne le documente pas. Je n’ai trouvé aucun template sGTM fourni par OpenAI dans les pages que j’ai lues.
Étape 6 : pas de JavaScript ? Utilisez l’image tag
Pour une page qui se charge sans script, OpenAI documente une requête d’image 1 × 1 vers https://bzr.openai.com/v1/sdk/events avec le Pixel ID, le nom de l’événement et des champs data[...]. Elle envoie un événement par requête, ne peut pas regrouper, n’a pas d’objet user et ne capture pas oppref. N’affichez-la qu’après consentement. Ne mettez jamais de données personnelles, d’identifiants de session ou de numéros de commande dans sa query string. Elle peut aussi servir de repli <noscript> pour le pixel.
Consentement et vie privée
| Élément | Ce que documente OpenAI | Conséquence pour vous |
|---|---|---|
Cookie __oppref | First-party, 30 jours après son écriture par le pixel ; l’expiration repart quand un oppref non vide est capturé de nouveau. | À déclarer dans votre liste de cookies avec nom, finalité et durée, dans la catégorie marketing. |
Cookie __obref | Référence navigateur aléatoire first-party, 365 jours, non prolongée à la réutilisation. | Même déclaration. C’est la valeur que vous transmettez dans user.obref pour CAPI. |
| API de consentement | oaiq("consent", false) avant init coupe les envois de mesure. consent=false supprime les deux cookies. | Brancher l’accord et le retrait sur votre CMP. Les événements bloqués ne sont pas rejoués. |
| Limites du navigateur | OpenAI note que les restrictions du navigateur ou l’effacement des cookies peuvent raccourcir les durées. | Ne promettez pas 30 jours d’attribution ; attendez-vous à moins dans les navigateurs au stockage strict. |
| Données CAPI | Respectez le consentement à la mesure de votre site avant de collecter ou transmettre le cookie ; arrêtez si le consentement est retiré. N’envoyez pas d’emails ni de téléphones en clair. | Hachez en SHA-256 après normalisation. Gardez la clé d’API côté serveur. |
| Personnalisation | OpenAI indique qu’il n’utilise pas actuellement les données du pixel ou de CAPI pour une personnalisation au niveau utilisateur, et qu’il respectera le drapeau opt_out si cela change. | Réglez opt_out délibérément si votre politique de confidentialité l’exige. |
Cette section ne constitue pas un avis juridique. Savoir si le pixel exige un consentement sur votre site, et si conserver la référence de clic avant consentement est acceptable, relève de votre DPO et de la configuration de votre CMP. La documentation vous donne en revanche un interrupteur qui garde le pixel silencieux jusqu’au choix du visiteur.
Durée du cookie et fenêtre d’attribution : 30 jours, pas 90
Deux horloges se confondent facilement.
- Expiration du cookie. La documentation du pixel indique 30 jours pour
__opprefet 365 jours pour__obref, et précise que l’expiration est distincte des fenêtres d’attribution et de la conservation des données de conversion. Un guide tiers (Synlig) donne les mêmes chiffres de 30 jours et d’un an. - Fenêtre d’attribution. Dans Ads Manager, vous choisissez une fenêtre de reporting après clic de 7, 14 ou 30 jours et une fenêtre après vue de 0 ou 1 jour. Ce choix n’affecte que le reporting, pas l’optimisation, les enchères ni la facturation.
J’ai cherché un chiffre de 90 jours dans chaque page OpenAI que j’ai lue, sans en trouver. Il peut venir d’une source que je n’ai pas vue, ou d’une autre plateforme : tant qu’OpenAI ne le publie pas, considérez-le comme sans source. Une fenêtre de clic de 30 jours et un cookie de 30 jours signifient aussi qu’un visiteur qui revient au jour 35 et achète ne peut plus être relié à l’annonce par le cookie.
Comment vérifier et auditer
1. Tracer les redirections
Prenez l’URL exacte de l’annonce, avec un faux paramètre, et suivez chaque étape. Le script affiche l’URL finale et chaque en-tête location. Si oppref n’est pas dans l’URL finale, une règle le supprime.
#!/bin/sh
# Usage : ./redirect-check.sh "https://example.com/landing?oppref=TEST123&utm_source=chatgpt"
# Affiche l'URL finale et chaque redirection, pour voir où oppref disparaît.
curl -sIL -o /dev/null -w '%{url_effective}\n' --max-redirs 10 "$1"
curl -sIL --max-redirs 10 "$1" | grep -i '^location:'
Je l’ai lancé sur un site que je contrôle avec http://fasilytics.fr/?oppref=TEST123&utm_source=chatgpt. Il a fait une seule redirection vers https://www.fasilytics.fr/?oppref=TEST123&utm_source=chatgpt : cette redirection conserve donc la query string. Cela ne vérifie que la gestion des redirections, pas le pixel.
2. Vérifier le pixel dans le navigateur
- Ouvrez l’URL d’atterrissage avec une valeur
opprefde test dans un profil de navigateur propre et acceptez les cookies marketing. - Dans l’onglet Réseau, cherchez
oaiq.min.jsdepuisbzrcdn.openai.com, une requête de configuration vers le même hôte et des requêtes d’événements versbzr.openai.com. Des requêtes bloquées pointent vers une règle CSP. - Dans Stockage, vérifiez que
__opprefcontient votre valeur de test et que__obrefexiste. Refusez ensuite le consentement et vérifiez que les deux ont disparu. - Activez
debug: truedans les options d’init pendant les tests, puis retirez-le.
3. Utiliser la session de test d’Ads Manager
Sous Conversions > Data Source, ouvrez le menu à trois points du pixel web, choisissez Test, saisissez une page où le pixel est installé et lancez le test. Les événements de la session portent une étiquette Test dans l’Event Stream. L’étiquetage dure jusqu’à 30 minutes, s’applique à l’origine ouverte (les autres domaines et sous-domaines ne rejoignent pas la session), peut n’afficher qu’un échantillon en cas de gros volume, et les événements de test comptent quand même dans l’analytics habituel.
4. Lire les événements récents depuis l’API
La page Troubleshooting documente un appel GET https://api.ads.openai.com/v1/conversions/events avec le paramètre pid. Il renvoie un échantillon des 15 dernières minutes environ. Les événements navigateur affichent pixel_sdk et les événements serveur server_to_server : vous voyez quel canal a envoyé quoi. Pour les résultats attribués et l’historique, utilisez Insights, pas cet échantillon. Vous pouvez aussi envoyer des lots CAPI avec validate_only: true pour contrôler la charge utile sans l’enregistrer.
5. Comparer avec l’analytics, dans les mêmes conditions
Ajoutez aussi des paramètres UTM aux URL d’annonce : le pixel alimente les chiffres d’OpenAI, les UTM alimentent les vôtres dans GA4. Ads Manager prend en charge des paramètres d’URL dynamiques avec les macros {campaign_id}, {ad_group_id}, {ad_id} et {ad_account_id}, définis au niveau de l’URL de l’annonce, de l’annonce, du groupe ou de la campagne, le réglage le plus précis l’emportant. Comparez les mêmes dates et le même fuseau horaire, et gardez en tête le délai de 24 à 48 heures. Quand les clics d’Ads Manager dépassent les sessions GA4, vérifiez le chargement des pages, les redirections, le consentement et la gestion des UTM avant d’accuser l’un ou l’autre outil.
Checklist d’audit
- Pixel dans le
<head>de chaque gabarit, sans second exemplaire du snippet. - Consentement à
falseavant init, accordé et retiré depuis la CMP, testé dans les deux sens. - Le tracé de redirections conserve
opprefet les paramètres UTM sur les vraies URL d’annonce. - Un événement par conversion confirmée, avec un
event_idstable, vérifié en rechargeant la page de remerciement. - Les événements CAPI portent le même
event_id,opprefquand il est disponible,obrefaprès consentement, et des identifiants hachés normalisés comme documenté. - Les événements de conversion d’Ads Manager correspondent aux types et noms personnalisés que vous envoyez, et sont rattachés à la campagne.
- La CSP autorise les trois hôtes OpenAI listés plus haut.
- La liste de cookies et la politique de confidentialité mentionnent
__opprefet__obref. - Une règle de comparaison écrite entre Ads Manager et GA4 : dates, fuseau horaire, fenêtre d’attribution, délai.
Ce que cela change dans un dispositif de tracking
| Domaine | Avant ChatGPT Ads | Avec ChatGPT Ads |
|---|---|---|
| Gestionnaire de balises | Pixels Google, Meta et autres | Un pixel de plus, avec son propre interrupteur de consentement, chargé depuis bzrcdn.openai.com. Un tag déclenché n’est pas la preuve d’un envoi. |
| Server-side | sGTM ou backend qui transmet aux plateformes connues | Un nouvel endpoint HTTPS avec une clé secrète. La référence de clic et la référence navigateur doivent voyager du navigateur au serveur. |
| Consentement | La catégorie marketing couvre Google Ads et Meta | Ajouter les cookies OpenAI et l’appel oaiq("consent") à la même catégorie et au même parcours de retrait. |
| Redirections et URL | Des paramètres comme gclid comptent déjà | oppref rejoint la liste des paramètres qu’une redirection ne doit jamais supprimer. |
| Reporting | GA4 et chiffres des plateformes diffèrent | Un troisième jeu de chiffres, avec des fenêtres de clic et de vue que vous choisissez et un délai de 24 à 48 heures. |
| CRM et hors ligne | Le statut des leads remonte vers Google ou Meta | Les conversions tardives peuvent passer par CAPI si elles restent dans la limite d’horodatage de 7 jours et dans votre fenêtre d’attribution. Les cycles de vente plus longs exigent de stocker la référence de clic dans le CRM au moment du lead. C’est un choix de conception à votre charge, pas une fonction d’OpenAI. |
Ce que je n’ai pas pu vérifier
- Le comportement réel. Je n’ai lancé aucune campagne, installé le pixel sur un site avec un vrai Pixel ID, ni appelé CAPI. Tout ce qui concerne la plateforme vient de la documentation d’OpenAI telle que je l’ai lue le 19 novembre 2026.
- Consentement à false à l’atterrissage. La documentation ne dit pas si le pixel capture
opprefdans son cookie quand le consentement est false. - Une durée de vie de 90 jours. Aucune source OpenAI trouvée. 30 jours est l’expiration documentée du cookie.
- Event Quality Score. Un guide tiers (Synlig, publié le 3 septembre 2026) décrit un score de 1 à 10 pour les sources pixel et CAPI dans Ads Manager. Je ne l’ai pas trouvé dans les pages OpenAI que j’ai lues.
- Disponibilité par pays et type de compte. Je n’ai pas vérifié où Ads Manager, le pixel et CAPI sont disponibles, ni quelles restrictions s’appliquent dans l’Espace économique européen.
- Outils tiers. Le template GTM et le plugin WordPress apparus dans les recherches n’ont pas été testés.
FAQ
- Qu'est-ce que le paramètre oppref dans ChatGPT Ads ?
- C'est la référence de clic OpenAI ajoutée à l'URL de destination, par exemple ?oppref=gAAAAAb123. Le pixel OpenAI la capture et la stocke dans un cookie first-party, et vous pouvez la transmettre telle quelle dans les événements de l'API Conversions.
- Combien de temps dure le cookie __oppref ?
- OpenAI documente 30 jours après son écriture par le pixel, remis à zéro chaque fois que le pixel capture de nouveau un oppref non vide. Le cookie __obref dure 365 jours. Les restrictions du navigateur peuvent raccourcir les deux. Je n'ai trouvé aucune source OpenAI pour une durée de 90 jours.
- Ai-je besoin de l'API Conversions si j'ai déjà le pixel ?
- Ce n'est pas obligatoire, mais OpenAI recommande d'utiliser les deux pour une mesure plus résiliente, avec le même identifiant d'événement des deux côtés pour supprimer les doublons. L'API couvre aussi les conversions que le navigateur ne voit pas, comme un achat confirmé par le backend.
- L'API Conversions capture-t-elle oppref à ma place ?
- Non. Le pixel le capture depuis l'URL ; avec l'API, vous récupérez la valeur vous-même et l'envoyez telle quelle dans le champ oppref de chaque événement quand vous l'avez.
- Puis-je déployer le pixel OpenAI avec Google Tag Manager ?
- Oui, selon le centre d'aide OpenAI, à condition que le gestionnaire charge le snippet sur les bonnes pages sans bloquer ni réordonner les appels init et d'événements. Un tag GTM qui se déclenche ne confirme pas à lui seul que les événements ont été livrés.
- Pourquoi les conversions ChatGPT Ads diffèrent-elles de GA4 ?
- OpenAI cite des méthodes et fenêtres d'attribution différentes, des horodatages et fuseaux horaires, des conditions de navigateur et de consentement, la déduplication, la configuration et les conversions modélisées. Comparez les mêmes dates et le même fuseau, et laissez 24 à 48 heures aux conversions attribuées pour apparaître.
À lire aussi
- Au-delà des cookies : la carte complète des signaux de tracking du navigateur
- Rédaction de l’adresse IP dans GTM server-side
- Safari 27 bloque des domaines adtech au niveau réseau
Besoin d’aide pour brancher une nouvelle plateforme publicitaire sur votre gestionnaire de balises et votre bandeau de consentement ? Voir Consent Mode v2 et CMP.
Sources
- OpenAI Developers, Conversions API (lu le 19 novembre 2026)
- OpenAI Developers, Measurement Pixel : consentement, expiration des cookies, comportement du SDK, session de test
- OpenAI Developers, Image Tag
- OpenAI Developers, Troubleshooting : échantillon d'événements de conversion
- Centre d'aide OpenAI, Conversion Measurement
- Centre d'aide OpenAI, Measure Results : fenêtres d'attribution, délais de reporting, GTM, paramètres d'URL dynamiques
- Synlig.ai, The OpenAI pixel: how to set up conversion tracking for ChatGPT Ads (guide tiers, 3 septembre 2026, mis à jour le 16 septembre 2026)
- Data Marketing School, template GTM du pixel OpenAI Ads (tiers, non testé)
Cet article existe aussi en anglais : ChatGPT Ads Measurement: How oppref, the Pixel and the Conversions API Decide What You See.